金融委員長の保安管理強調から4日で…金融保安担当の韓国金融保安院もハッキング
ⓒ 中央日報/中央日報日本語版
2026.11.11 07:46
Googleで中央日報を読み逃さない
韓国金融圏の情報セキュリティ専門機関である金融保安院でハッキング事故が発生した。李億遠(イ・オクウォン)金融委員長が金融保安院を含む全金融圏を招集しセキュリティ管理を強調してから4日ぶりだ。
金融当局によると、金融保安院は9日のハッキング攻撃により一部情報が流出した事実を確認し緊急遮断措置を取った後、金融委員会と関連金融会社などに報告した。金融保安院は金融会社のサイバーセキュリティホールを分析して脅威を予防し侵害事故を調査する公式対応機関だ。
ただこのシステムは核心内部網ではなく、外部金融会社と情報をやりとりするために利用するシステムだと金融保安院は説明した。しかし金融保安院には金融圏セキュリティ関連の敏感な情報も保管されているだけに追加確認が必要な状況だ。流出した情報の性格と範囲、攻撃方式などに対する具体的な調査が続く見通しだ。ハッキング事故発生後、システムウェブサイトには「サービス改編に向けサーバーが一時中断される」という案内文が掲示された。
金融当局関係者は「敏感な個人情報は流出していないとみられる」としながらも、「金融圏のハッキング状況を管制している金融保安院がハッキングされたことは信頼性の側面で重く受け止めなくてはならないだけに、徹底した点検と再発防止を要求した」と話した。5日に李委員長は金融保安院に金融会社関係者らを招集し、「重大な管理不良やずさんな対応に対しては最高経営責任者(CEO)を含む経営陣の責任まで関連法令により厳正に問う。セキュリティ上の危険を知りながら放置したり基本管理すらおろそかにし、形式的な点検と安易な対応で事故を招いたり被害を増やすやり方は容認しない」と明らかにした。
金融当局によると、金融保安院は9日のハッキング攻撃により一部情報が流出した事実を確認し緊急遮断措置を取った後、金融委員会と関連金融会社などに報告した。金融保安院は金融会社のサイバーセキュリティホールを分析して脅威を予防し侵害事故を調査する公式対応機関だ。
ただこのシステムは核心内部網ではなく、外部金融会社と情報をやりとりするために利用するシステムだと金融保安院は説明した。しかし金融保安院には金融圏セキュリティ関連の敏感な情報も保管されているだけに追加確認が必要な状況だ。流出した情報の性格と範囲、攻撃方式などに対する具体的な調査が続く見通しだ。ハッキング事故発生後、システムウェブサイトには「サービス改編に向けサーバーが一時中断される」という案内文が掲示された。
金融当局関係者は「敏感な個人情報は流出していないとみられる」としながらも、「金融圏のハッキング状況を管制している金融保安院がハッキングされたことは信頼性の側面で重く受け止めなくてはならないだけに、徹底した点検と再発防止を要求した」と話した。5日に李委員長は金融保安院に金融会社関係者らを招集し、「重大な管理不良やずさんな対応に対しては最高経営責任者(CEO)を含む経営陣の責任まで関連法令により厳正に問う。セキュリティ上の危険を知りながら放置したり基本管理すらおろそかにし、形式的な点検と安易な対応で事故を招いたり被害を増やすやり方は容認しない」と明らかにした。
最新記事
포토뷰어
金融委員長の保安管理強調から4日で…金融保安担当の韓国金融保安院もハッキング
1時間前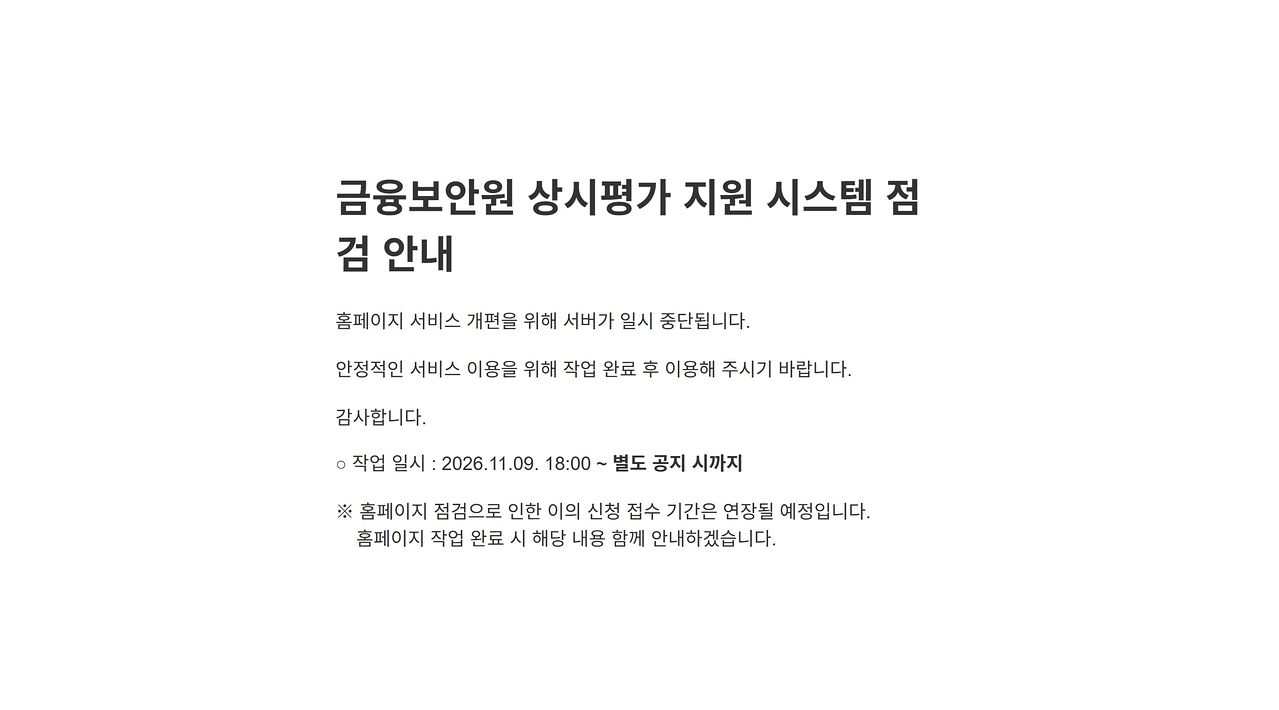
10日午後、金融保安院常時評価支援システムウェブサイトに接続すると表示される画面。[常時評価支援システムウェブサイト キャプチャー]