“ストレス解消”という言葉を信じてクリックしたら…前例のない北朝鮮のハッキング手口だった
ⓒ 中央日報/中央日報日本語版2025.11.11 09:52
北朝鮮を背後に持つハッカー組織が、韓国内のPCとスマートフォンを遠隔操作してサイバー攻撃を仕掛けた情況が初めて確認された。
韓国の情報セキュリティ企業「ジニアンス・セキュリティセンター(以下、ジニアンス)」は10日、「国家が背後にある脅威組織によるアンドロイド(Android)デバイス対象の遠隔初期化戦術」という分析報告書を通じて、「最近、スマートフォン・タブレット・PCを同時に攻撃し、悪性コードが大量に拡散された情況を発見した」とし「ハッキングの背後には『キムスキー(Kimsuky)』や『APT37』と連携したハッカー組織『コニ(Konni)』の犯行と推定される」と説明した。キムスキーとAPT37はいずれも北朝鮮偵察総局傘下のハッキング部隊だ。
ハッカーはこの過程で、デバイスの紛失時に位置を特定して機器を遠隔操作できるGoogleのサービス「ファインドハブ(Find Hub)」機能を積極的に活用した。カウンセラーが外出している間にスマートフォンを初期化して“使用不能”にし、その隙にPCやタブレットのメッセンジャーを遠隔操作して悪性コードをばらまいた。カウンセラーの知人からの確認連絡を遮断し、ハッキングへの対応を遅らせるのが狙いだった。10日後にはカウンセラーの知人のカカオトークアカウントを利用して36人に追加で悪性コードを拡散したという。ハッカーは被害者の機器内にある写真・文書・連絡先などの主要データを削除したこともあった。
このようなサイバー攻撃について、ハッキング手口の高度化が指摘されている。これまでハッカーはスマートフォンやPCなど、単一の電子機器を対象にハッキングを試みてきた。しかし今回は、被害者の電子機器の使用パターンを把握したうえで、相互に連携された機器を同時に攻撃した。彼らはハッキング後、1年間潜伏しながらより多くの情報を収集し、確実に悪性コードを拡散させた。
ジニアンスの関係者は「被害者PCのウェブカメラやマイクの制御機能もハッキングされたとみられる」とし「アカウント奪取と端末の無力化を同時に行うハッキング手法は前例がない」と説明した。
ジニアンスは報告書で、ハッキング被害の拡大を防ぐためには個人アカウントのセキュリティ対策を強化すべきだと強調した。Googleアカウントにログインする際には指紋認証やPIN番号(個人識別番号)などの二段階認証を追加し、PCに設置されたウェブカメラにはテープを貼ってレンズを覆い、外出時にはPCの電源を切ることが望ましいとした。ジニアンスは「メッセンジャーで受け取ったファイルはダウンロード後に必ずウイルス対策ソフトで検査したほうがよい」と説明した。
最新記事
포토뷰어
“ストレス解消”という言葉を信じてクリックしたら…前例のない北朝鮮のハッキング手口だった
2025.11.11 09:52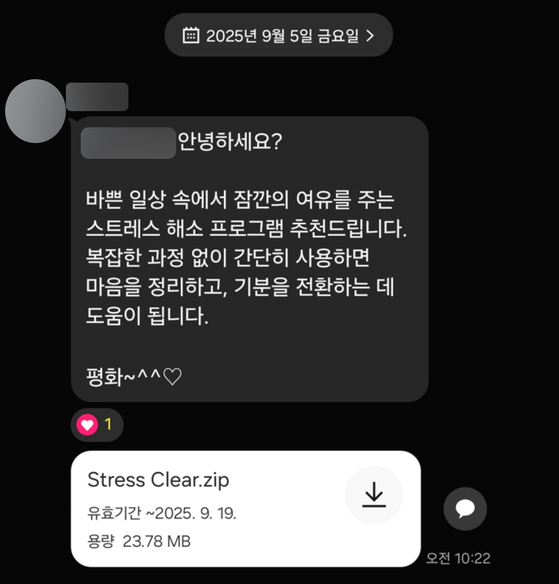
韓国の情報セキュリティ企業「ジニアンス・セキュリティセンター」は10日、悪性コード拡散の事例を公開した。[写真 ジニアンス・セキュリティセンター]